Vitalik最新演讲:过去15年区块链技术范式转变和以太坊未来


9月23日,2026上海区块链国际·第十二届区块链全球峰会隆重举行。峰会汇聚了全球顶尖的区块链创始人、技术领袖、投资人与政策制定者,共同聚焦行业最前沿的技术突破与商业实践,深入探讨AI与区块链的融合、Web3大规模应用及监管科技等核心议题。
以太坊联合创始人Vitalik Buterin作为重磅嘉宾,以过去15年区块链技术的范式转变、零知识证明与AI的融合、以太坊未来协议路线图及应用重构为主题,发表了主旨演讲。Vitalik指出,以太坊正在从一个单纯的区块链,变成一个更大的网络,拥有不同层。他强调AI在降低验证开销、提升代码安全性及加速形式化验证中的关键作用,预言未来以太坊硬分叉将全面集成STARKs等前沿技术,呼吁开发者利用新特性重构应用。
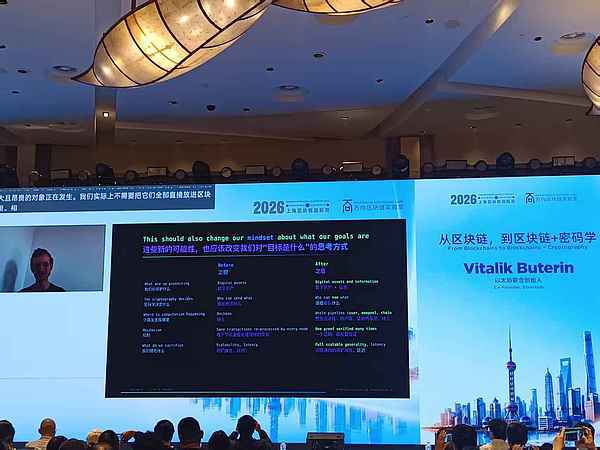
以下为Vitalik主旨演讲实录,由金色财经编译整理,有删减。
今天我想谈一个比较宏观的话题。我们在这里讨论以太坊和朋友们已经超过 15 年了。我也知道,上海、以太坊以及相关活动已经持续了十多年。比特币诞生于 2009 年。表面上看,我们正在构建的工具和技术似乎仍然相似,但事实上,过去 15 年里发生了大量变化。
这些差异很重要。原因之一是:作为用户,你所获得的属性、你需要付出的成本,已经和 10 年、15 年前我们设想的很不一样。甚至我们如何思考规则,也发生了变化。
15 年前,区块链是我们最主要的技术工具。比特币结合了区块链、签名和工作量证明。以太坊后来加入了智能合约,并在 2022 年转向权益证明。这些是我们当时工作的理想工具。区块链带来的属性是:开放、任何人都可以参与、免费、可移动、可靠、安全、中立。没有中心化行为者可以干涉你的应用、阻止它,或者让它给出错误答案。
但公共区块链也有代价。过去人们常说,公共区块链就像把你的名字放在 Twitter 上。2009 年时,人们可能认为:只要个人姓名没有直接附在交易上,就已经是相当强的隐私。但今天,我们有极强的数据分析能力和 AI,这个答案显然已经不够了。
同时,人们想用区块链做更多事情。他们想要更高性能,不只对支付感兴趣,而且即便做支付,也希望支付本身具有更强、更强大的属性。所以我们确实想走得更远,而且我认为在很多方面我们能够做到。
零知识证明:验证方式的革命
过去 10 年,最大的技术变化之一是零知识证明的兴起。这包括 ZK-SNARKs,以及抗量子版本的 STARKs。这些对象的作用,是让你可以验证计算。
一个人运行计算,然后生成证明。其他人验证这个计算,但验证过程比重新执行计算高效得多。同时,验证者甚至不需要知道进入计算的完整信息。区块链技术的核心之一,就是验证问题:我们希望系统让每个参与者都能确信,正在发生的事情遵守规则。最初的技术方案是让每个人都重新执行。这牺牲了隐私和可扩展性。而 SNARKs 和 STARKs 改变了这两点。
这个话题我已经谈了十多年,但每一年它都更接近现实。我认为今年的重大变化是:所有计划都在转向使用这些技术。它们不再是遥远未来的一部分,而是已经变成了 EIP、日期和工程路线。也许两年内就会发生,甚至因为 AI 的加速还可能更早。未来硬分叉之后,很多东西都会放进 STARK 里。
更多前沿密码学技术
除了 ZK,还有其他更强大的技术正在出现。例如全同态加密,以及也许不可区分混淆。长期以来,人们认为这些技术非常遥远,但实际上,某些版本可能比很多人想象得更快变得可行。
这些更强大的技术会带来很多能力。例如,你可以拥有并行化的区块链,并行化甚至在交易被包含进区块之前就开始。FOCIL 是一个例子:在以太坊中,第一次出现多个参与者共同构建区块。区块不再只由一个参与者创建。有 16 个 inclusion list 创建者,最后有一个最终 builder。目标是提供更强保证:如果你发送一笔交易,它会进入下一个区块,而不是被某个单一行为者随意决定。
除了 FOCIL,还有 EIP-4844 之后的 blob。blob 是很大的、简单对象。我们不会把所有 blob 直接放进链上,而是可以在链下进行聚合。这个过程发生在你发送交易之后、交易被包含之前。它把大量对象替换成一个聚合后的 blob。以太坊技术中还有很多类似变化。
我们到底在保护什么?
这些变化让我们重新思考系统的角色。第一个大问题是:我们在保护什么?
比特币保护一个数字资产:BTC。以太坊说,你可以发行自己的数字资产,我们也可以保护它。现代密码学在比特币和以太坊中保护数字资产和信息,答案通常是:谁可以把什么资产、在什么时候、发送给谁。
现在,我们正在进入可编程隐私的时代。代码决定谁可以看到什么。问题不再只是“你能不能发送”,而是“你能不能看到某条信息”。这正在变成可编程的。
第二个问题是:计算发生在哪里?
15 年前,几乎所有计算都发生在链上。5 年前,情况已经很大程度改变。而现在,这种变化还在加速。我们正从一个只有区块链的视角,转向一个完整流水线、完整密码学网络的视角。
在这个网络里,用户先在本地做大量计算;然后交易经过 mempool,而 mempool 有多种类型,具有不同隐私属性;然后交易被聚合给多种区块构建参与者;最后再上链。比特币机制中,同一笔交易会被每个节点重新处理。在以太坊中,一个 blob 也可能被验证很多次。
最后,我们牺牲了什么?
比特币再次是一个例子。它大量牺牲了可扩展性,也牺牲了延迟。中心化系统可以提供 100 毫秒延迟,全球范围有时 300 毫秒。比特币大约 600 秒,也就是 10 分钟。以太坊当前 slot 约 12 秒,最终性约 15 分钟。但未来,以太坊的 slot 预期会降到 4 到 8 秒,最终性降到 8 到 32 秒。
在可扩展性方面,一个大变化是:区块链架构不再总是需要以可扩展性为巨大牺牲。它会牺牲的不是可扩展性,而是某种可扩展的通用性。如果你不给系统任何关于计算在做什么的保证,如果计算可以被包装成可以单独执行、单独验证、甚至在上链前运行的部分,那么可扩展性就真正成为可能。
如果你把区块链视为整个系统,那么它包括 L1,也包括 L2、rollup 等。它们都会变成非常复杂的中间层。你或者你的代理可以决定走哪些部分,大量计算可以在里面发生。以前我们谈的是逻辑,现在我们谈的是密码学安全计算。我们正在把计算变成一个密码学世界计算机。
交易会穿过这些层,最终仍然有一条链。但链的角色被最小化了。链不再处理所有事情。链只处理必须由每个节点串行处理的业务逻辑。这部分变得小得多,因为其他一切都可以在链外完成。
AI 正在加速一切
所有这些变化之所以可能,很大程度上要归功于 AI。我们必须给 AI 很大的 credit。甚至我的幻灯片变得不那么丑,也要感谢 AI。基本上,工作流的每一个部分都在被 AI 加速。
在 AI 之前,我们已经有零知识证明,但只能做相当简单的密码学应用。原因之一是:如果代码行数超过大约一千行,几乎可以肯定里面会有 bug。现在,我们可以使用不同类型的冗余测试、规范和分析。后 AI 时代,我们可以把更多东西放进密码学里,做更大、更复杂的事情。
过去算法开销非常高。现在,100 倍甚至更低的开销常常已经可能。对于 ZK,我们已经能在 AI 推理上做到低于 10 倍开销,某些哈希类型也能低于 10 倍。证明生成可能仍然有 250 倍开销,但正在快速改善。形式化验证过去是另一个主要实践瓶颈。现在,验证所有这些东西也变得更可行。
我认为 L2 之所以没有达到很多人期待的效果,一个重大限制就是验证能力有限。你需要冗余,需要多个证明系统,需要安全委员会。现在,你可以有多种规范、一个实现,也可以让不同人、不同代理、不同团队用不同方式描述正在做的工作,然后自动用数学证明它们说的是同一件事。如果它们最终说的不一样,你就能把争议缩小到一个更小的基础,让大家更容易判断哪一边正确。
以太坊路线图与开发者的机会
以太坊世界正在协议层和应用层发生大量进展。我鼓励大家去看以太坊路线图和相关协议。未来一年之后的每一个硬分叉,都会涉及以太坊的密码学特性:把一切放进 STARK,把一切放进 zkEVM,聚合 STARK,验证一切,量子签名算法,等等。
把所有这些放在一起,以太坊正在从一个单纯的区块链,变成一个更大的网络,拥有不同层。AI 的一个好处是:它不仅帮助我们更快、更安全地构建这些东西——前提是我们真正选择关心安全——也让这里任何人更容易理解这些东西。
所以,如果这里有开发者或研究者,我非常鼓励大家尝试理解这个生态中不同部分在构建什么,理解不同部分的属性,然后看看是否有某个输出、某个部分是你想参与、想贡献的。我认为,参与这种前沿技术和生态,正在变得越来越可能,也越来越容易接近。只要你愿意工作、愿意思考、愿意投入精力,就可以帮助我们、帮助研究、帮助构建。
现在已经有一些公开竞赛,围绕改进和形式化验证展开。同时,现在也是重新思考应用的好时机。许多 5 年前、10 年前、15 年前在以太坊上构建的应用,并不是在“可编程隐私成为可能”“复杂代码的安全性可以被验证”这样的前提下设计的。现在这些事情已经变得可能。
我鼓励大家回去开发、构建,把应用与其他去中心化网络以及现实世界结合起来。推动改进,推动创新。
谢谢大家。
本文来自大风号,仅代表大风号自媒体观点。
