ChatGPT的“影子追踪”:一个Cookie如何暴露你的一切
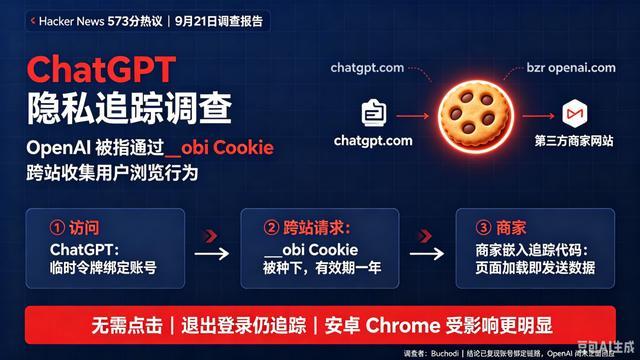
9月21日,一份在Hacker News引发573分热议的调查报告,揭开了ChatGPT最严重的一次隐私丑闻:OpenAI通过一枚名为__obi的追踪Cookie,将用户在外部网站的浏览行为与ChatGPT账号绑定——全程无需用户点击,退出登录后依然持续追踪。
独立安全研究者Buchodi用安卓手机进行了数月实验,最终完整复现了这套追踪机制。
第一步,当你打开chatgpt.com,浏览器生成一串随机数发给OpenAI服务器,服务器签发一枚60秒有效的临时令牌,将随机数与你的账号绑定。第二步,浏览器拿这枚令牌跨站发给bzr.openai.com(OpenAI广告平台),服务器回种一枚名为__obi的Cookie,有效期整整一年,配置为SameSite=None,专门跟着跨站请求走——你去逛别的网站,它也跟过去。第三步,在ChatGPT上买了广告的商家,会按OpenAI要求在自家网站嵌入追踪代码,一旦页面打开,__obi就会带着你正在浏览的商品、刚下的订单信息飞回OpenAI。整个过程不需要你点击任何东西,页面一加载,标识就送走了。
这枚Cookie随同传输的数据远比想象详细。邮箱、电话、姓名会经SHA-256哈希处理后发送,但国家、省份、城市、邮政编码均为明文,其中邮政编码在28个网站被抓取了100次。更关键的是,OpenAI的SDK还会从页面表单和显示文字中主动扒取信息。在实际观测中,SDK自动抓取的数据量(685次)是广告商主动提交的(255次)的近三倍。URL路径也被完整保留——调查者在路径中发现了医疗查询页、债务解决方案页、诉讼登记表等敏感内容。
最体现设计者用心的细节是:__obi被归类为"数据分析"Cookie,而非"广告营销"Cookie。OpenAI的隐私设置提供两个独立开关,用户可以单独关闭广告营销——但这枚Cookie依然会种到设备上。9月14日Buchodi就此质询OpenAI,客服回复"已收到",两个问题均未正面回答。
这套机制只在安卓版Chrome上有效。iPhone和iPad用户天然免疫——Safari默认阻止所有第三方Cookie,iOS上的Chrome同样基于WebKit。退出登录也无法阻止——系统会为未登录设备分配匿名编号,至少稳定跟随27天。目前唯一彻底的解决办法是升级至付费套餐。
这套追踪机制的技术原理并不新鲜,Meta Pixel已存在多年。但真正的转折在于:人们对AI助手说过的话,往往是不会对任何人说的。而当这些"只对AI说过的话"与"你在其他网站买过的东西"开始被汇聚到同一个账号上,AI对你的了解程度将远超任何传统广告平台。
正如调查者Buchodi在报告结尾所写:他只能证明数据被送到了OpenAI服务器,至于OpenAI是否真的将它们与用户账号进行了关联——这一步他没能亲眼看见。这是留给所有人的问号。
本文来自大风号,仅代表大风号自媒体观点。
