当AI开始替你用电脑 操作系统先给它上了一把锁



电脑过去很少会在人离开以后继续工作。你合上屏幕去吃饭,文档停在光标闪烁的地方,邮件还躺在草稿箱。可是在AI智能体描绘的未来里,电脑不会再安静地等着主人。它可以趁你开会时查资料、填表格、写报告,再顺手订好晚上的餐厅。等你重新坐到屏幕前,工作已经往前走了好几步。
这听上去当然很美好。但问题也恰恰从这里开始。如果AI打开了错误的文件,把尚未公开的方案传给了错误的人,或者删掉了一份它认为“重复”、你却再也找不回来的文档,这算是谁的操作?当一个AI既能读取硬盘,又能访问浏览器、邮箱和企业系统时,我们又凭什么相信它只会做被交代的那一件事?
微软最近给出的答案很有意思。在让AI真正住进Windows之前,它先给这些智能体造了一间隔离室。
AI不再只是一个聊天框
过去两年,人们已经习惯在电脑上和AI聊天。它会回答问题、改写文案、总结网页,但大多数时候,它的能力停留在一个相对安全的边界里。你把什么内容复制给它,它就处理什么内容;你不按下发送键,它通常什么也做不了。即使回答出了错,最常见的后果也只是屏幕上多了一段不可靠的文字。
智能体改变了这条边界。它不再只是等着人把材料送到面前,而是要自己寻找材料、调用工具、完成操作。为了替你整理一份报销单,它可能需要打开邮箱下载发票,识别图片里的金额,再登录公司的财务系统提交;为了替你完成一段程序,它不仅要写代码,还要读取项目文件、执行命令、安装依赖,甚至访问互联网查找文档。AI越像一个真正的助手,它所需要的权限也就越接近一个真正坐在电脑前的人。
旧有的电脑权限体系,并不是为这种东西设计的。修图软件需要照片,视频会议需要麦克风,用户至少大致知道自己允许了什么。可智能体面对的不是一种固定功能,而是一连串临时生成的动作。今天它为了做表格读取下载目录,明天又为了“帮你清理电脑”触碰整个硬盘。一个简单的“允许访问”,很难说明授权持续多久、能做多少事,又会把数据带到哪里。
这也是为什么AI安全开始从“它会不会胡说”转向“它会不会乱做”。聊天机器人答错一道题,用户还有机会在行动前发现问题;智能体一旦把答案直接变成操作,错误就可能越过屏幕,落到真实的文件、账户和钱上。让AI拥有行动能力,却仍然沿用过去那种一次授权、长期有效的权限逻辑,就像把家门钥匙交给一个临时助理,然后只叮嘱一句“别乱动”。
Windows给AI准备了一间怎样的房间
微软在10月7日正式推出Microsoft Execution Containers,也就是面向AI智能体的执行容器。这个名字听上去很技术,但它解决的问题并不难理解。与其让一个智能体在整台电脑里自由行动,不如先把它带进一间单独的工作室,只把完成任务所需的文件、工具和网络入口放进去。它可以在房间里写代码、运行程序和处理资料,却不能因为一句模糊的指令,就顺手拉开隔壁所有抽屉。
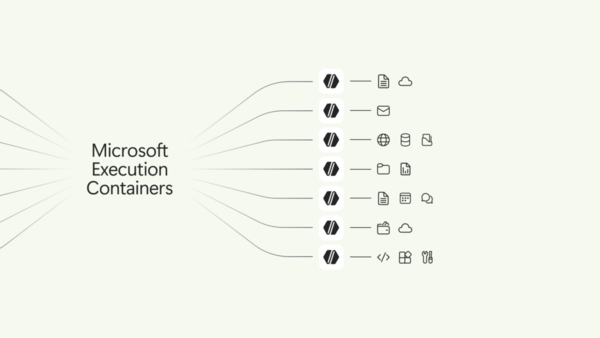
微软把这套机制分成三部分。隔离负责限制智能体能接触的数据和系统资源;身份用来分辨一次操作来自用户本人,还是替用户工作的AI;管理则让企业能够设置规则、监控风险并撤销权限。真正关键的不是“关起来”,而是让AI的行动可辨认、可追踪,也可以被收回。
身份尤其重要。当人和AI共用同一套账号与权限,责任会迅速变得模糊。一封邮件究竟是用户亲手发出,还是AI按照过度宽泛的指令代发?程序是意外崩溃,还是智能体主动结束?如果系统无法区分两者,日志再完整,也很难回答最基本的问题。
给AI单独的身份,就像给临时员工发一张有期限的门禁卡。它依然代表你做事,却不必拥有和你相同的权力;任务结束后,门禁可以失效,出现风险时也能单独冻结。这套机制不如生成图片、自动写代码那么炫,却决定了AI只能出现在演示台上,还是有资格进入真正存放工作和生活的电脑。
微软并不是唯一开始补这道门锁的公司。此前Apple也表示,将为完整磁盘访问等高敏感权限增加更明确的控制,原因同样指向AI智能体可能接触邮件、信息、浏览记录和大量私人文件。两家公司选择的技术路径不同,但方向已经十分接近。操作系统不能再把AI当成一个普通应用,因为它既可能调用应用,也可能跨过多个应用完成一件事。过去的权限管理是在问“这个软件能不能访问照片”,未来的权限管理则要继续追问“它为什么访问、可以访问哪些、只允许这一次还是永远允许”。
本地运行,不等于天然安全
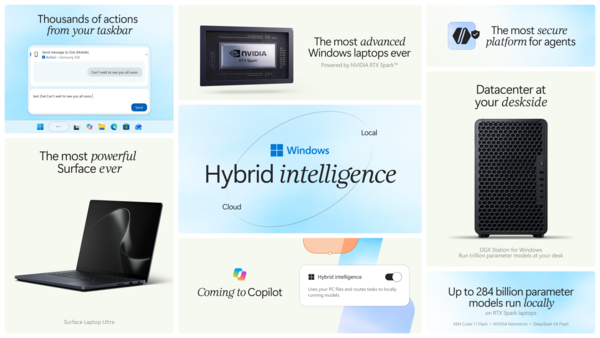
和执行容器一起出现的,还有一台很能说明问题的电脑。Surface Laptop Ultra最高配备128GB统一内存,官方称可以在本地运行超过1200亿参数的模型。部分过去只能放在云端的任务,开始能够留在个人电脑上。对重视隐私的用户来说,这似乎是最直观的答案:资料不必上传,当然就更安全。
但“本地”解决的是数据离开设备的问题,并没有自动解决AI在设备内部能碰什么。一个完全离线的智能体,如果能读取整个硬盘、执行任意命令,仍然可能误删文件或从不该进入的目录里提取信息。把模型从服务器搬回电脑,只是缩短了数据移动的距离;真正决定安全边界的,依旧是权限、隔离和操作记录。
本地AI还带来了另一种更容易被忽视的代价,那就是价格。Surface Laptop Ultra的售价从2599美元到5899美元不等,大内存版本显然不是大众消费品。英伟达面向本地AI开发的DGX Spark也因为内存成本上涨,将售价提高到6950美元。模型越大,需要的内存和带宽越高,于是“让数据留在自己手里”正在变成一种昂贵的硬件配置,而不是所有人默认享有的能力。
这可能形成一个略显尴尬的局面。买得起高性能电脑的人,可以把更多敏感任务留在本地;普通用户则继续依赖云端模型,通过平台的隐私政策换取便利。本地AI不只是性能路线的区别,也可能成为新的隐私价格差。如果真正好用的本地模型只存在于几千美元的设备上,这种安全感仍是少数人才负担得起的商品。
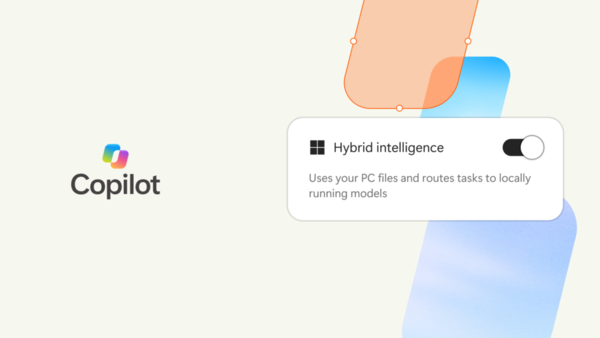
本地与云端也并非非此即彼。微软推动的是混合模式,简单任务留在设备上,复杂任务再交给云端。它更现实,却让边界更复杂:用户不仅要知道AI读了哪些文件,还要知道哪一部分送到了服务器,以及返回结果又触发了什么操作。未来可靠的AI电脑,不能只在包装盒上写一句“端侧处理”,还要把这条数据路径讲明白。
一间隔离室还不够
执行容器是一个不错的开始,但它并不会自动让所有AI操作变得安全。隔离能缩小事故发生时的范围,却不能替用户判断任务本身是不是合理。一个智能体即使只被允许进入指定文件夹,也可能把里面的错误版本发送出去;它即使不能读取银行卡密码,也可能在已经登录的购物网站里下错订单。安全不只是给AI划一条线,还要让人看得懂它准备越过哪条线。
消费级AI真正需要的,是一套比“允许”与“不允许”更细的授权。用户应该给出任务级权限,而不是把整个应用永久放行;支付、删除、公开发布等不可逆操作,需要执行前确认;系统也应留下普通人看得懂的记录,说明AI打开、修改和发送过什么。一旦任务偏离预期,还要有直接的停止键和尽可能完整的撤销能力。
这些设计会让AI显得没有演示视频里那么流畅。发布会上那种“说一句话,几百杯咖啡已经下单”的场面很有冲击力,可真正让人放心的产品,也许必须在第二百杯咖啡付款以前停一下,告诉你数量、收货地址和总金额。多一次确认看似降低了效率,却保留了人仍然是最后决策者这件事。自动驾驶需要刹车、仪表盘和事故记录,能够替人操作电脑的AI也一样。真正成熟的自动化,不是把人彻底移出过程,而是在需要承担后果的那一刻,把人重新请回来。
电脑开始主动工作之后
个人电脑诞生以来,最稳定的一条规则是等待人的指令。鼠标不动,键盘不响,机器就停在那里。智能体正在改写这条规则。未来的电脑会在我们睡觉、开会和通勤时继续行动,它不仅保存生活,也会替我们介入生活。那时,电脑最重要的能力未必是模型跑得多快,而是能否让行动有边界、权限有来由、错误有机会被停止。
Windows给AI造的这间隔离室,因此并不是一个只属于开发者的技术更新。它提醒所有人,AI真正进入日常生活的标志,不是它又会了一项新本领,而是操作系统终于开始认真防备它。因为只有当一台电脑知道该在什么时候对AI说“不”,用户才可能放心地把更多事情交给它。
我们总是在讨论,未来还有什么事情需要自己去做。也许答案不是继续亲手点击每一个按钮,而是保留决定哪些按钮可以被替我们按下的权力。AI可以住进电脑,也可以在人离开以后继续工作,但那间房应该有门、有锁,也应该始终有一个开关握在人手里。
本文来自大风号,仅代表大风号自媒体观点。
