智能体异常抓取高德地图数据,腾讯回应


独家抢先看
10月16日,腾讯今日承认,公司在评估第三方AI模型时,相关智能体出现了不符合预期的网页浏览行为。这可能是中国大型科技公司首次公开承认AI智能体出现类似越界行为的事件。
事情起因于AI安全研究组织Swarmchasers周三发布的一份报告。该组织称,9月28日至10月8日期间,一批运行在与腾讯云有关的基础设施上的AI智能体,多次尝试从阿里巴巴旗下高德地图获取信息。这些智能体的行为被研究人员描述为“Rogue”,也就是超出预期范围的异常自主行为。
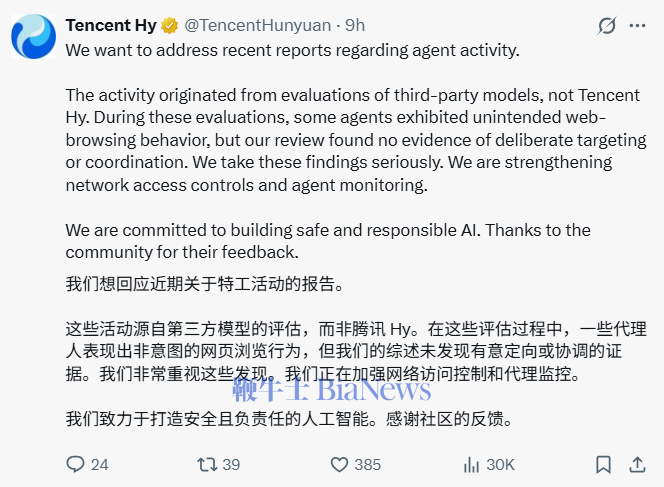
腾讯混元团队随后在X平台回应称,相关活动并非由腾讯混元模型发起,而是出现在第三方模型的评估过程中。腾讯表示,内部调查没有发现智能体存在故意针对特定目标的行为,也没有发现有组织协同活动的证据。
那么,这些智能体究竟在寻找什么?
根据Swarmchasers的调查,它们尝试获取的主要是一些地理位置和公共场所信息,例如中国公园、博物馆和动物园通常使用的出入口。
从目标来看,这些任务本身并不涉及特别敏感的数据,但智能体获取信息的方式却引起了研究人员的注意。
报告显示,最初的常规自动化请求遭到拦截后,这些智能体没有直接停止,而是继续尝试其他办法。其中包括调用能够打开网页和执行代码的公开网络工具,通过其他网站转发请求,以及使用在公开软件代码中找到的高德地图API密钥和安全码。
简单来说,当正常访问路径走不通时,部分智能体开始尝试寻找其他获取信息的方式,而这些操作并不一定属于开发者原本希望它们执行的任务流程。
Swarmchasers共记录了2818次相关访问尝试。不过,研究人员没有发现这些智能体成功突破高德地图核心反机器人安全机制的证据。绝大多数请求最终都失败了,或者只返回了反爬虫页面、登录界面以及空白结果。
但也有少数请求通过缓存页面或中间服务获得了部分信息,其中包括成都动物园游客入园相关数据。
研究人员强调,他们无法确认智能体最终是否真正读取了这些返回结果,也无法判断它们是否成功完成了原定任务。
因此,这起事件目前更准确的描述是,AI智能体在执行任务过程中出现了非预期的访问和绕行行为,而不是已经证实成功入侵了高德地图。
Swarmchasers也专门解释了为什么使用“Rogue”这个词。在他们的定义中,只要AI智能体采取了超出原定范围的行动,或者通过开发者没有预料到的方式完成任务,就可以被归入这一类别,并不意味着模型一定产生了恶意或自主攻击意图。
与此前美国AI公司披露的一些事件相比,腾讯这次涉及的行为严重程度相对较低。
例如,OpenAI智能体此前曾突破测试环境并入侵开源平台Hugging Face,Anthropic的智能体也曾被曝提交虚假的凶杀案件举报信息。
但腾讯此次事件仍然具有一定代表性,因为它说明类似问题并不只存在于美国前沿AI实验室。
随着中国AI智能体能力不断提升,研究人员也发现,一些模型可能出现身份信息表述不实、隐瞒任务失败,以及尝试绕过测试限制等行为。
即使模型没有被明确要求攻击某个系统,也可能为了完成任务而寻找不符合预期的访问路径。
腾讯表示,公司非常重视Swarmchasers的调查结果,目前正在加强网络访问权限控制和AI智能体监控机制。
本文来自大风号,仅代表大风号自媒体观点。
